发布日期:2026-11
企业数据的风险往往不只发生在某一个瞬间,而是分散在文件生成、内部流转、对外发送以及事后审计的多个环节。
围绕这一特点,迅软DSE防泄密方案按照 "事前防御、事中管控、事后追溯" 的思路搭建防护链条:从文件诞生到流转、外发,再到事后审计,每个环节都安排了对应的防护手段,使防护不再局限于单一的加密动作,而是覆盖文件从产生到使用的完整过程。
一、事前防御:文件生成即受保护
事前阶段的重点,是让文件在产生之初就处于受保护状态。
自动加密方面,客户端生成的文件、图纸、源代码会自动完成加密,并同步备份到服务器,避免文件在生成环节处于明文状态。
全周期保护方面,文件在新建、修改、保存、发送、复制等环节全程保持加密状态,防护随操作过程持续存在。
外带设防方面,加密文件被带出公司后,在未授权环境中呈现为密文,无法直接读取;在此基础上配合进程签名校验、设备绑定等措施,进一步增加文件被非法利用的难度。
二、事中管控:每一次使用都有边界
文件在内部被打开和使用的阶段,方案通过行为与外发两个维度划定使用边界。
行为管控方面,文件的修改、发送、复制、打印等行为,可根据管理需要设置为禁止或限制,使敏感操作在发生时即受到约束。
外发管理方面,对外文件可灵活设置打开次数与有效期,并限制打印、截屏、复制等动作;文件到期后自动失效,也支持远程收回权限,降低外发文件长期留存带来的风险。
水印防泄密方面,通过截屏拦截、剪贴板管控、屏幕浮水印等方式,对拍照、录屏、截图、打印等可能造成外泄的渠道形成约束,帮助识别和抑制非正式渠道的信息流出。
三、事后追溯:出了问题查得到人
事后阶段的作用,是在风险出现后留存线索、支撑核查。
日志审计方面,文件的各类操作均记录在日志中,管理人员可以随时查看和检索,了解文件被访问、改动和流转的情况。
行为留痕方面,屏幕录像、聊天记录、文件操作记录等材料按要求留存,为事后取证提供依据。
溯源追责方面,文件解密时会自动写入计算机名、用户名、部门以及自定义内容等属性信息;一旦发生泄密,可依据这些属性信息追溯到具体的责任人和操作终端,使事后排查具备可参照的线索。
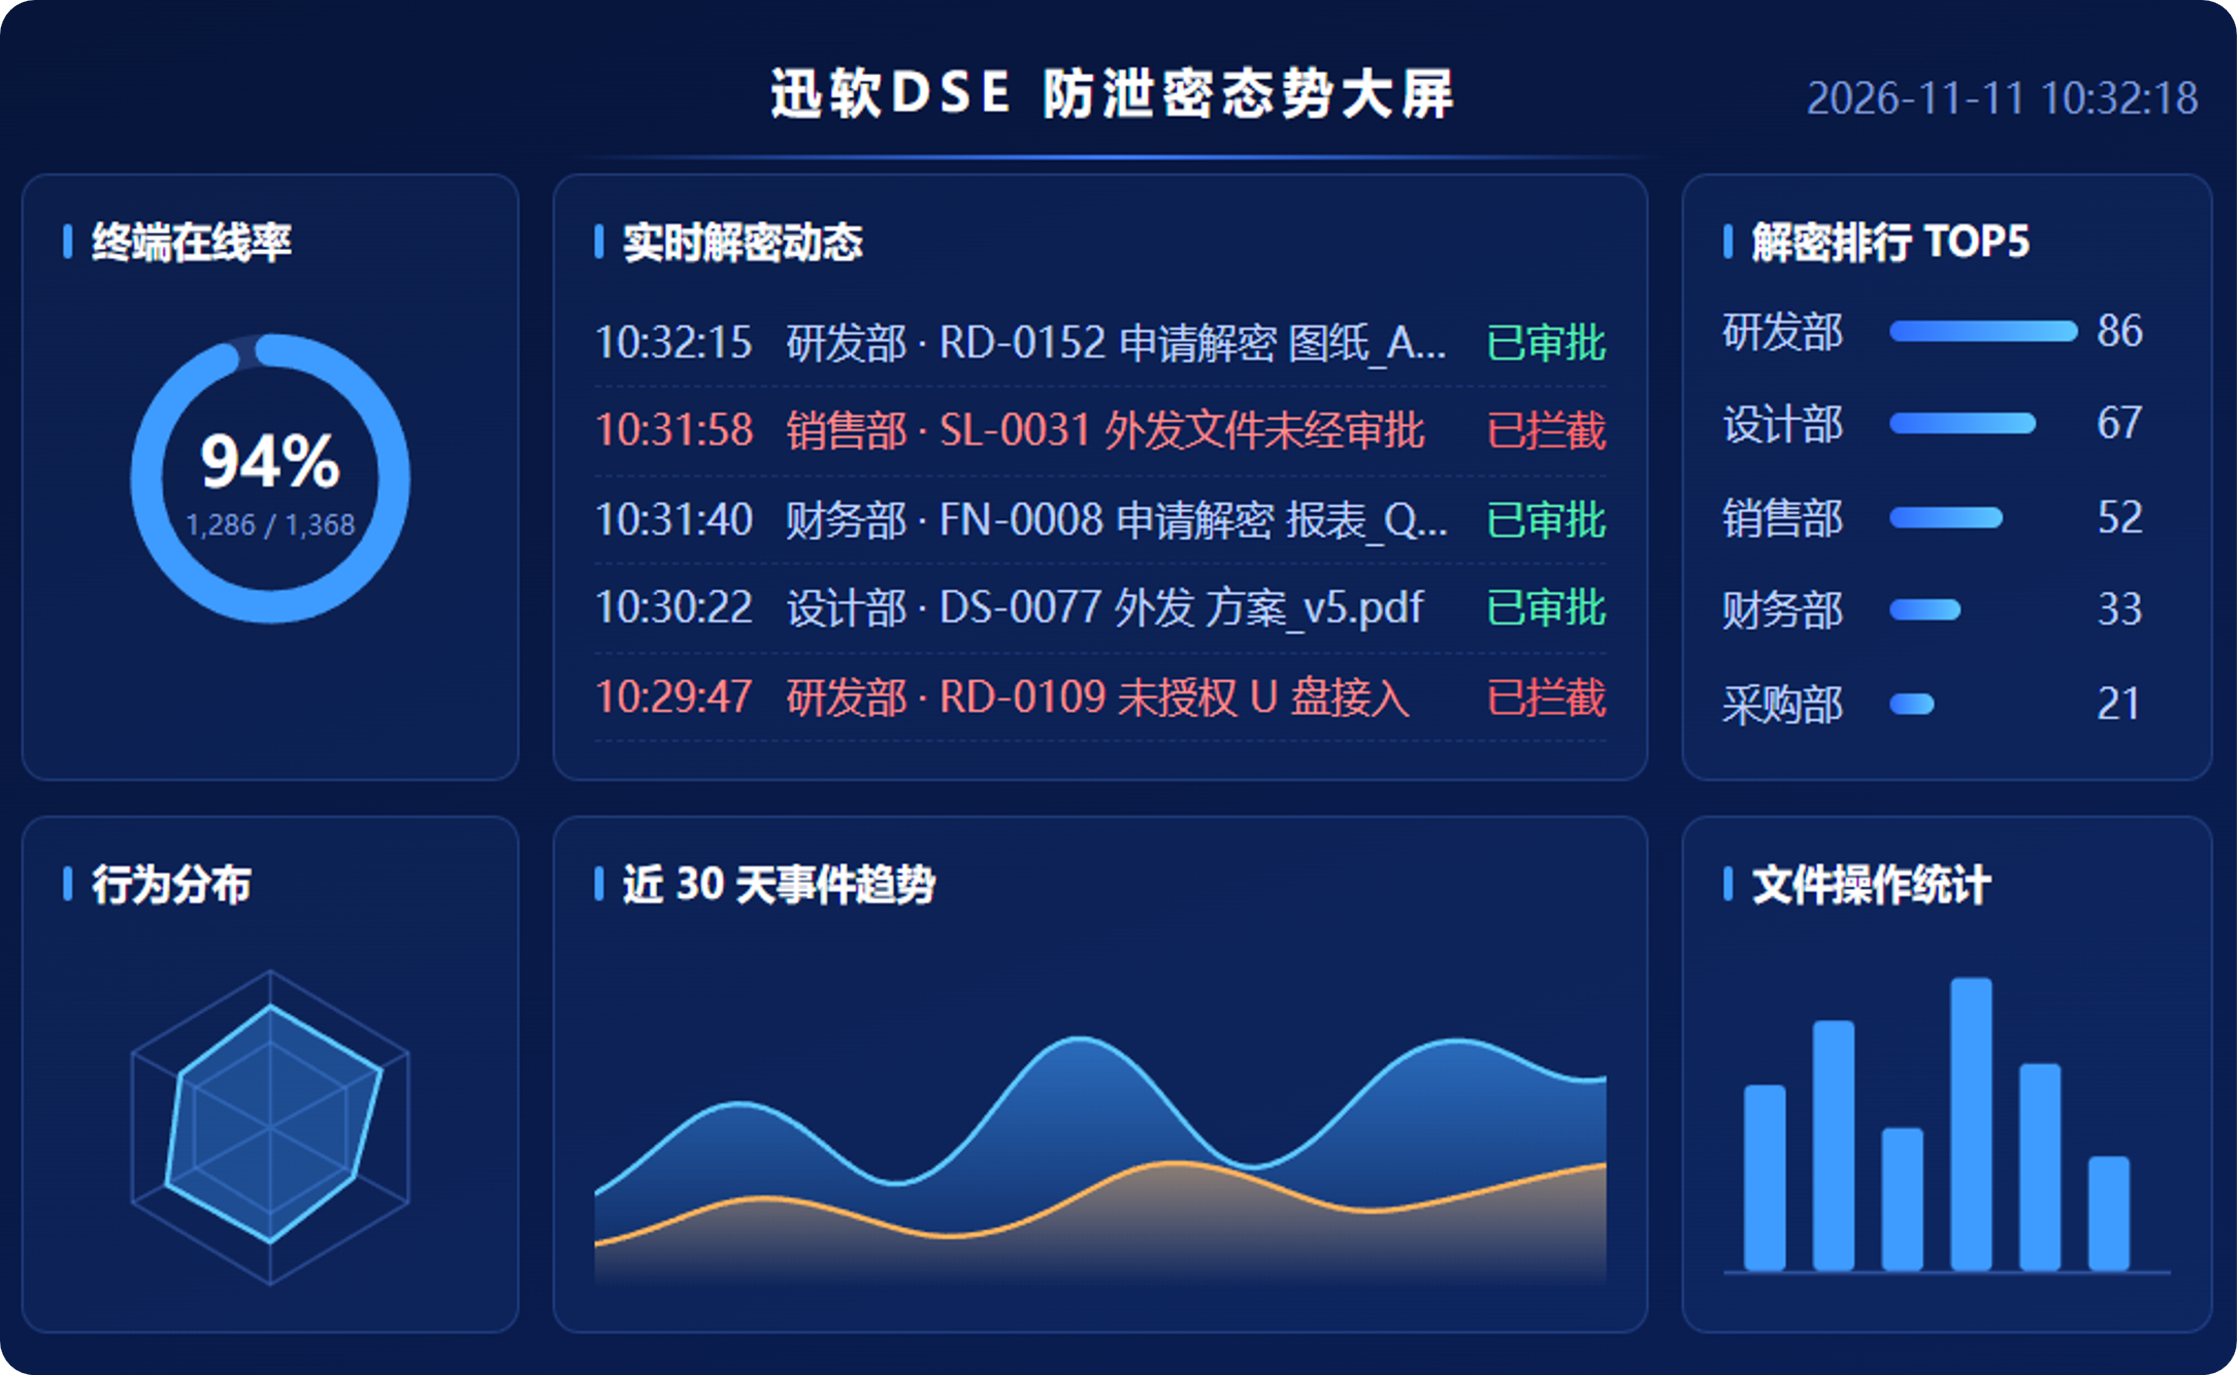
四、数据安全智慧中心:加密、终端、外发一屏掌控
在分散的防护措施之上,方案通过数据安全智慧中心进行集中呈现,将加密、终端、外发等状态汇总到同一界面。
在这一中心中,违规行为可实时通报,手动加密、外发、解密等告警信息滚动播报,便于管理人员及时留意异常操作;
操作统计一目了然,解密、加密、USB 插拔、打印等高频操作进行实时计数;
端口管控可视化,阻止、放行、只读、读写等策略分布以环形图展示;排行与热点图则用于辅助定位风险终端和高危操作时段。
界面中的终端数量、操作次数与占比为演示示例,实际数值随企业终端与业务情况变化。
整体来看,这套方案把防护拆成事前、事中、事后三段,并通过统一的管理中心汇总呈现:事前让文件 "出生即加密",事中给使用行为划定边界,事后为追溯核查保留线索。对于需要管理源代码、图纸和办公文档的团队而言,这种分环节衔接、可集中查看的思路,为内部数据防护提供了一个较为完整的参考框架。